

Made in Germany · ISO 27001 · DSGVO-konform
Flexibles Rollen- und Rechtekonzept von SoftDeCC LMS
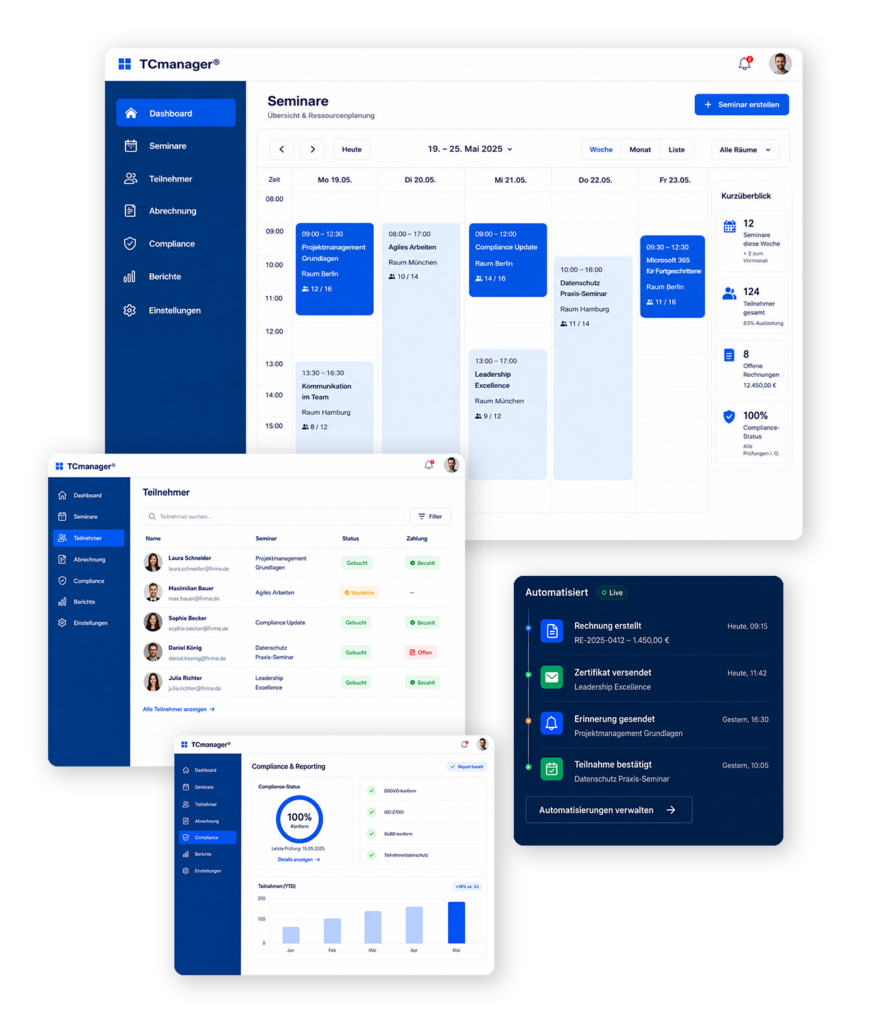
Das granulare Rollen- und Rechtekonzept sorgt dafür, dass jede Nutzergruppe genau die Funktionen und Informationen erhält, die sie für ihre Aufgaben benötigt. So verbinden Sie Datenschutz, Datentrennung und effiziente Administration – ohne starre Berechtigungsstrukturen oder laufende IT-Anpassungen.
Mit konfigurierbaren Rollenprofilen passt sich SoftDeCC flexibel an Ihre Organisationsstruktur an – von Lernenden und Trainern bis zu HR, Führungskräften und externen Partnern.
Standardisierte Rollen
Sichere Zugriffsrechte
Flexible Anpassung
Definition
Sicheres Rollen- & Rechtekonzept mit SoftDeCC LMS
Ein Rollen- und Rechtekonzept (auch: rollenbasierte Zugriffskontrolle, RBAC) legt fest, welche Nutzergruppe im LMS welche Daten sehen, bearbeiten oder verwalten darf. Es ist die technische und organisatorische Grundlage dafür, dass Datenschutzanforderungen eingehalten werden und jede Nutzergruppe nur Zugriff auf die für sie relevanten Funktionen erhält.
Ohne granulares Rechtekonzept entsteht ein typisches Dilemma: Entweder sehen alle Nutzer zu viel (Datenschutzrisiko, Unübersichtlichkeit), oder die Rechtevergabe ist so starr, dass jede organisatorische Änderung einen IT-Auftrag erfordert. SoftDeCC löst das über konfigurierbare Rollenprofile, die sich ohne Programmierung an die Organisationsstruktur anpassen lassen.
Zugriffs- & Funktionsrechte
Typische Rollen im LMS und ihre Berechtigungen
Rollenprofile lassen sich in SoftDeCC frei kombinieren und um individuelle Zwischenstufen erweitern – etwa eine Rolle "Regionaler Trainingskoordinator" mit Zugriff nur auf Daten der eigenen Region.
Ein Enterprise LMS muss mit der Komplexität eines Großunternehmens wachsen können. SoftDeCC LMS unterstützt diese Skalierung durch Automatisierung, Integration und klare Prozessstrukturen.
Relevanz von Rollen- & Rechtekonzepte
Warum granulare Rechtevergabe mehr ist als eine Komfortfunktion
Datenschutz und DSGVO
Personenbezogene Lerndaten – Testergebnisse, Anwesenheiten, Kompetenzprofile – dürfen nur von berechtigten Personen eingesehen werden. Ein granulares Rechtekonzept ist Teil der Datenschutz-Compliance.
Multi-Instanz & Datentrennung
Bei mehreren Standorten, Tochtergesellschaften oder externen Trainingspartnern verhindert das Rechtekonzept, dass Daten über Organisationsgrenzen hinweg sichtbar werden – auch innerhalb derselben technischen Plattform.
Auditierbarkeit
Wer wann welche Berechtigung erhalten oder geändert hat, muss nachvollziehbar dokumentiert sein – relevant für Audits in regulierten Branchen.
Externe Zielgruppen
Durch Auswertung je Format lässt sich der Präsenzanteil auf die Inhalte konzentrieren, die von Gruppeninteraktion profitieren.
Beispiel
Rollenkonzept in der Praxis
Ein internationales Unternehmen mit Werken in drei Ländern führt SoftDeCC ein. Die Rollenverteilung sieht so aus:
1
Lernende an jedem Standort sehen ausschließlich ihre eigenen Kurse und Zertifikate.
2
Standortleiter sehen den aggregierten Compliance-Status ihres Werks, aber keine individuellen Testergebnisse einzelner Mitarbeitender.
3
Zentrale Trainingsadministration verwaltet den globalen Kurskatalog, während lokale Trainingskoordinatoren nur Kurse ihres eigenen Standorts anlegen dürfen.
4
Externe Zulieferer-Schulungen laufen über ein separates Lernportal ohne jeglichen Zugriff auf interne Mitarbeiterdaten.
Dieses Modell entsteht in SoftDeCC durch Kombination der Standardrollen mit organisationsspezifischen Zugriffsebenen – ohne individuelle Programmierung.
Checkliste
Rollen- & Rechtekonzept aufsetzen
☐
Sind alle relevanten Nutzergruppen identifiziert (intern, extern, Führungsebene, Administration)?
☐
Ist für jede Rolle definiert, welche Daten sie sehen und welche sie bearbeiten darf?
☐
Sind externe Zielgruppen (Partner, Kunden) über ein separates Portal von internen Daten getrennt?
☐
Lassen sich Rollenänderungen ohne IT-Ticket durch die Trainingsadministration selbst vornehmen?
☐
Ist die Rechtevergabe bei Standort- oder Abteilungswechsel automatisiert an das HR-System gekoppelt?
☐
Werden Änderungen an Berechtigungen protokolliert und sind sie auditierbar?
Jetzt kostenlos Informieren
Bereit für flexible Rollen- & Rechte-Konzepte?
Kontaktieren Sie uns für eine kostenlose Beratung und entdecken Sie, wie Ihre Lerndaten, Zugriffe und Funktionen sicher und effizient organisiert werden.
✓
Über 25 Jahre Expertise
✓
Made in Germany
Häufige Fragen